Gustavo Semprini

Auditor de procesos y desarrollador .NET

Ordeno procesos, mido lo que importa y construyo el software que los controla.

En organismos públicos y empresas audité y mejoré procesos, sostuve sistemas ISO 9001 e ISO/IEC 27001 y reemplacé controles manuales por tableros, alertas y herramientas propias. Busco sumar esa experiencia a un equipo de calidad, procesos o sistemas.

  • ISO 9001
  • ISO/IEC 27001
  • Análisis de datos
  • Tableros
  • .NET
El ciclo con el que trabajo
1 Relevo cómo funciona hoy (As‑Is) 2 Diseño reingeniería (To‑Be) 3 Implementación en marcha y automatización 4 Auditoría y medición cumplimiento y KPIs Mejora continua Seguimiento KPIs y alertas automáticas ● hallazgo detectado en auditoría
13 años
relevando, auditando y mejorando procesos
3 normas ISO
9001, 27001 y 14001, de la auditoría al diagnóstico
3 plataformas
escritorio, web y móvil sobre una misma API
140+ pantallas
en una plataforma de gestión propia, integral y en funcionamiento

Qué aporto a un equipo

Seis áreas en las que puedo trabajar desde el primer día. Lo distintivo es la combinación: el mismo perfil que encuentra el problema lo mide y construye la herramienta que lo controla.

Auditoría y mejora de procesos

Relevo cómo se trabaja hoy, encuentro dónde se pierde tiempo, dinero o control, y propongo cómo debería funcionar. Audito con evidencia y acompaño las acciones correctivas hasta cerrarlas.

Resultados concretos

  • Mapa de procesos actual y propuesto (AS-IS / TO-BE)
  • Informe de auditoría con hallazgos priorizados
  • Plan de acciones correctivas con análisis de causa raíz
Sistemas de gestión ISO 9001:2015

Implemento o actualizo el sistema de gestión de la calidad: procesos, documentación, objetivos e indicadores. Formo al equipo auditor interno y preparo a la organización para la certificación o recertificación.

Resultados concretos

  • Procedimientos, instructivos y registros
  • Plan anual de auditorías internas
  • Tablero mensual de indicadores de calidad

Seguridad de la información y riesgos (ISO/IEC 27001:2022)

Analizo los riesgos sobre la información y los sistemas, elijo los controles del Anexo A que corresponden y armo planes de tratamiento realistas, con un enfoque de gobierno, riesgo y cumplimiento (GRC).

Resultados concretos

  • Matriz de riesgos con nivel y responsable
  • Declaración de aplicabilidad de controles
  • Plan de tratamiento y seguimiento

Análisis de datos, indicadores y tableros

Convierto los datos operativos en indicadores que se pueden seguir. Consultas SQL, tableros en Power BI, modelado con Python y alertas automáticas cuando algo se desvía. También controlo proyectos con financiamiento externo (BID, BCIE, BIRF): avance físico y financiero, compromisos y reportes de progreso.

Resultados concretos

  • Tableros de KPIs actualizados automáticamente
  • Alertas por desvío (Stored Procedures, correo)
  • Reportes de seguimiento para la dirección o los bancos

Software a medida en .NET

Desarrollo las herramientas con las que se gestionan y controlan los procesos: aplicaciones de escritorio, app móvil y API web, con usuarios, permisos por rol y reportes. Código ordenado y en capas, pensado para crecer.

Resultados concretos

  • Aplicación de escritorio (Windows Forms) o móvil (.NET MAUI)
  • API REST en ASP.NET Core documentada con Swagger
  • Reportes PDF y CSV, correos automáticos

Publicación segura en la nube

Dejo las aplicaciones funcionando en un servidor propio, con buenas prácticas de seguridad desde el primer día: acceso por clave, firewall, HTTPS y respaldos antes de cada cambio.

Resultados concretos

  • Servidor Ubuntu con nginx, HTTPS y firewall
  • Aplicación .NET publicada como servicio
  • Procedimiento de respaldo y migración de la base

Cómo trabajo

Cuatro etapas, del proceso como está hoy al proceso medido y auditado. Sirven igual para una auditoría puntual o para un sistema completo, y cada una deja resultados concretos y medibles.

  1. Cómo funciona hoy (As‑Is)

    Relevo

    Levanto el proceso tal como existe hoy (As‑Is), identificando puntos críticos de falla, ineficiencias operativas y brechas frente a ISO 9001, 27001 o 14001.

    Cómo lo hago

    • Entrevisto a quienes hacen la tarea y la observo en el puesto, no sólo en el manual.
    • Reviso documentos, registros y datos del sistema para medir tiempos, errores y retrabajos.
    • Comparo el proceso con los requisitos de la norma, cláusula por cláusula.

    Resultado

    • Mapa del proceso actual (As‑Is)
    • Puntos críticos e ineficiencias, ordenados por impacto
    • Informe de brechas frente a la norma
  2. Cómo debería funcionar (To‑Be)

    Diseño (Reingeniería)

    Rediseño el proceso hacia su versión óptima (To‑Be). Elimino pasos innecesarios, estructuro los flujos de trabajo y defino la arquitectura funcional antes de construir cualquier software.

    Cómo lo hago

    • Saco los pasos, controles duplicados y aprobaciones que no agregan valor.
    • Defino quién hace cada tarea, en qué orden y con qué control.
    • Diseño la arquitectura funcional: datos, pantallas, permisos y reportes, antes de programar una línea.

    Resultado

    • Mapa del proceso propuesto (To‑Be)
    • Procedimiento y matriz de responsabilidades
    • Especificación funcional del software, si hace falta
  3. Puesta en marcha y automatización

    Implementación

    Pongo en marcha la nueva metodología en la operación real, asegurando que el equipo adopte el nuevo estándar.

    Cómo lo hago

    • Arranco con una prueba piloto en un área antes de extenderlo a toda la organización.
    • Capacito al equipo con instructivos simples y acompaño las primeras semanas.
    • Automatizo lo que hoy se controla a mano: alertas por desvío, tableros que se actualizan solos y, si hace falta, software a medida.

    Resultado

    • Procedimientos e instructivos aprobados
    • Equipo capacitado, con referentes por área
    • Alertas y tableros automáticos funcionando con datos reales
  4. Comprobar el resultado

    Auditoría y medición

    Audito el cumplimiento efectivo del proceso en la práctica y mido los indicadores iniciales (KPIs) para comprobar que la reingeniería dio resultado.

    Cómo lo hago

    • Audito con evidencia que el proceso se cumpla en la práctica, no sólo en el papel.
    • Comparo los indicadores (KPIs) contra la línea de base medida en el relevo.
    • Lo que todavía falla se convierte en acciones correctivas, y el ciclo vuelve a empezar.

    Resultado

    • Informe de auditoría con hallazgos priorizados
    • Tablero de KPIs: antes y después
    • Plan de acciones correctivas con responsables y fechas

Caso real: SCPM-GS, sistema de control de procesos

Un sistema de gestión integrado, desarrollado por mí y en producción, que reúne en un solo lugar lo que muchas organizaciones controlan con planillas sueltas.

Qué gestiona

  • Procesos y sus seguimientos
  • Auditorías y hallazgos
  • Acciones correctivas y preventivas
  • Riesgos y planes de tratamiento
  • Indicadores
  • Documentos y versiones
  • Proveedores y compras
  • Encuestas, minutas y solicitudes

Cómo está construido

Escritorio
Windows Forms con tema oscuro, tableros y reportes PDF y CSV.
Web
ASP.NET Core Blazor, publicada en mi sitio (app.gsemprini.com).
App móvil
.NET MAUI para consultar y cargar desde el celular.
API REST
ASP.NET Core con autenticación JWT, permisos por rol y varios clientes en la misma instalación.
Servidor
Ubuntu en la nube con nginx, HTTPS y firewall; base MySQL sin exposición pública.

El sistema en funcionamiento

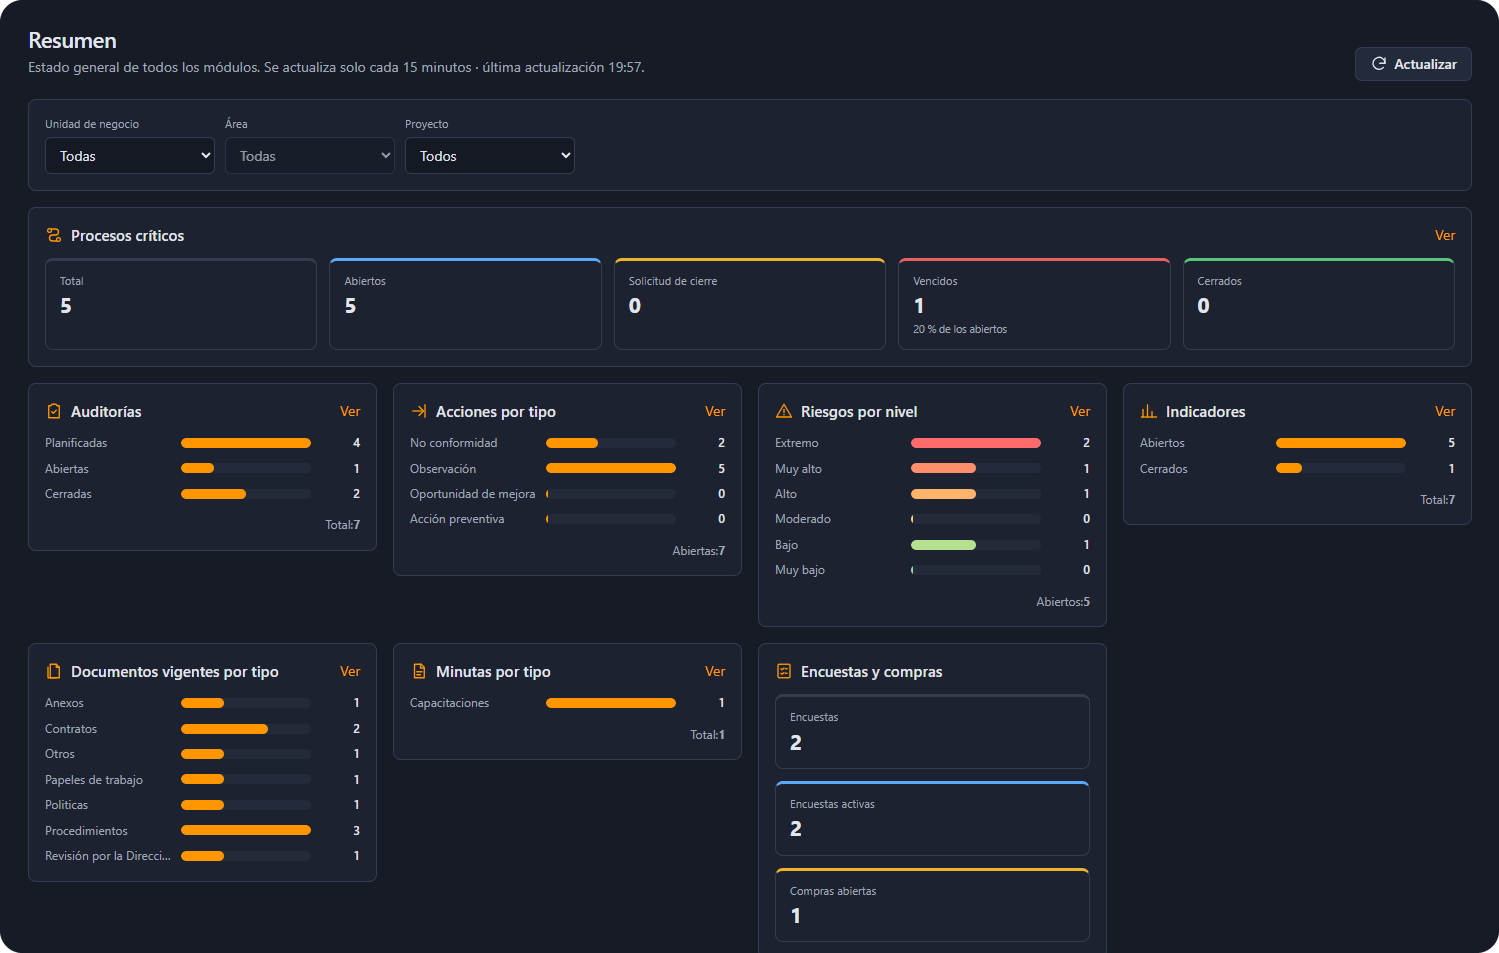
Tablero Resumen de SCPM-GS en la versión web: procesos críticos, auditorías, acciones por tipo, riesgos por nivel, indicadores, documentos, minutas, encuestas y compras.
Versión web · ASP.NET Core Blazor, publicada en mi sitio (app.gsemprini.com). Tablero Resumen con el estado de todos los módulos.
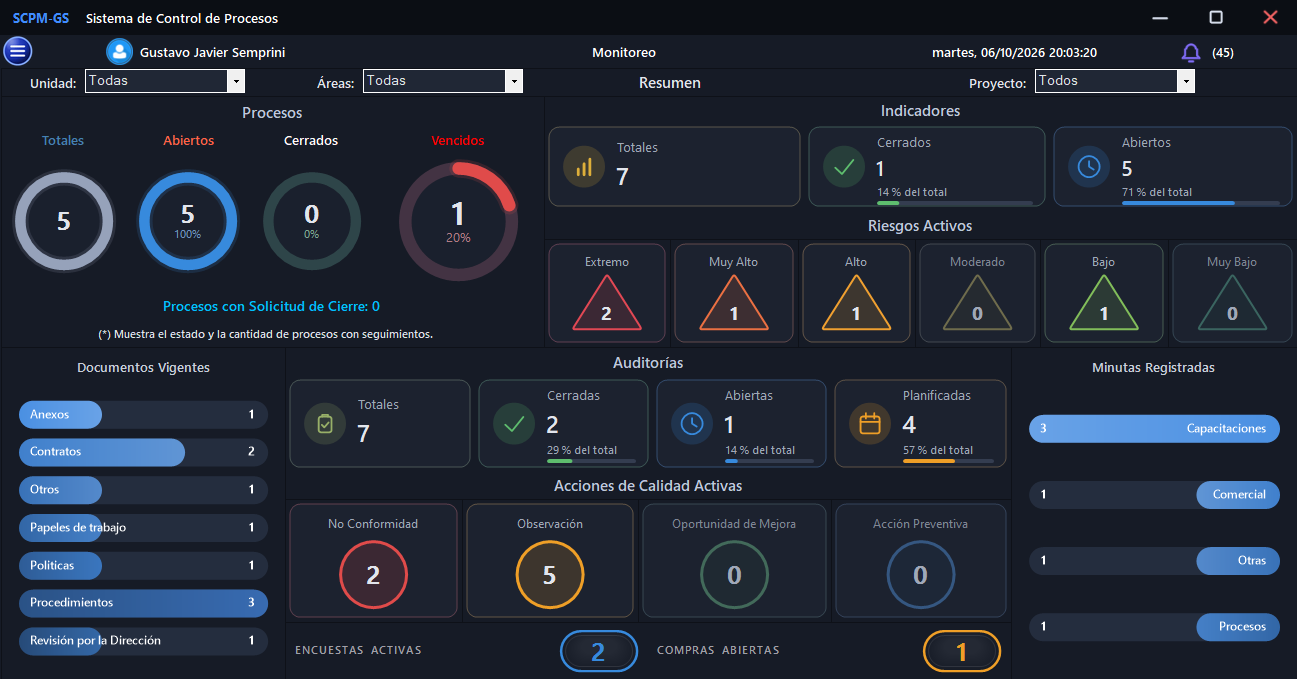
Tablero Resumen de SCPM-GS en la versión de escritorio: procesos, indicadores, riesgos activos, auditorías, acciones de calidad, documentos vigentes y minutas.
Versión de escritorio · Windows Forms. El mismo tablero Resumen en la aplicación de escritorio.

Seguridad aplicada según ISO/IEC 27001:2022

Los controles del Anexo A no quedaron en un documento: están implementados en el sistema.

Control Qué exige Cómo está resuelto
5.15 y 5.18 Control de acceso y derechos por rol Permisos por módulo, unidad de negocio, área y proyecto.
5.17 Información de autenticación Contraseñas y claves fuera del código, en el servidor.
8.5 Autenticación segura Contraseñas con PBKDF2, tokens JWT y bloqueo de usuarios dados de baja.
8.13 Respaldo de la información Respaldo completo antes de cada migración.
8.15 Registro de eventos Registro de sesiones y eventos del sistema.
8.20 y 8.21 Seguridad de redes Firewall, base de datos sin exposición pública y HTTPS.
8.24 Uso de criptografía TLS en todas las conexiones y contraseñas con hash.
8.28 Codificación segura Separación en capas, consultas parametrizadas y validación de datos.
  • C#
  • .NET 10
  • ASP.NET Core
  • Blazor
  • .NET MAUI
  • Windows Forms
  • MySQL 8
  • JWT
  • Swagger
  • Ubuntu Server
  • nginx
  • Let's Encrypt

Competencias

Lo que uso todos los días, del relevamiento de un proceso a la publicación del sistema que lo controla.

Auditoría y sistemas de gestión

  • Auditoría interna de procesos
  • ISO 9001:2015, sistemas de gestión de la calidad
  • ISO/IEC 27001:2022 y controles del Anexo A
  • Diagnóstico frente a ISO 14001:2015
  • No conformidades, acciones correctivas y causa raíz
  • Análisis y gestión de riesgos (GRC)

Procesos y análisis de datos

  • Análisis de datos con SQL, Python y Power BI
  • Relevamiento y modelado As‑Is / To‑Be
  • Reingeniería de procesos
  • Diseño de KPIs y tableros en Power BI
  • SQL: MySQL 8, SQL Server, Stored Procedures
  • Python y rutinas ETL
  • Alertas automáticas por desvío

Desarrollo .NET

  • C# y .NET 10
  • ASP.NET Core: Web API y Razor Pages
  • Blazor Server
  • .NET MAUI: app Android
  • Windows Forms
  • Patrón repositorio, MVVM y programación asíncrona

Arquitectura de sistemas

  • API REST multicliente, una base de datos por cliente
  • Alta automática de clientes desde una plataforma
  • Permisos por módulo, acción, unidad, área y proyecto
  • Baja lógica y trazabilidad de cambios
  • Reportes PDF y CSV, correos automáticos
  • Documentación con Swagger / OpenAPI

Seguridad de la información

  • Contraseñas con PBKDF2
  • Autenticación con tokens JWT
  • Cifrado AES-256-GCM
  • Límite de intentos de acceso por IP
  • Secretos fuera del código
  • Respaldo antes de cada cambio

Infraestructura y publicación

  • Ubuntu Server 24.04 en la nube
  • nginx como proxy inverso
  • HTTPS con Let's Encrypt
  • systemd, firewall (ufw) y SSH con clave
  • Publicación de aplicaciones .NET en Linux
  • Instaladores de Windows y APK firmados

Herramientas

  • Visual Studio
  • Jira
  • MS Project
  • Visio
  • Microsoft Office
  • IA generativa aplicada al desarrollo

Recomendaciones

Dos organizaciones respaldan mi trabajo por escrito. Las cartas completas están disponibles a solicitud.

Ministerio de Salud de la Nación

“Competencias técnicas avanzadas, compromiso y capacidad de trabajar con datos complejos.”

Destaca el análisis y la transformación de datos, el diseño de rutinas ETL y la propuesta de medidas correctivas para mitigar riesgos, con aporte a la mejora continua.

Director General de Proyectos con Financiamiento Externo · diciembre de 2024

Grupo ERSA

“Gran disponibilidad para trabajar en equipo y adaptabilidad a los cambios organizacionales.”

Califica su desempeño como muy satisfactorio y lo recomienda como un profesional valioso para cualquier empresa.

Departamento de RR. HH. · abril de 2021

Contacto

Hablemos

Busco sumarme a un equipo en relación de dependencia, en áreas de calidad, procesos, auditoría o sistemas. Si tu organización necesita este perfil, escribime y coordinamos una entrevista.